
W epoce, w której dane stały się walutą, paliwem i fundamentem funkcjonowania niemal każdej organizacji, można by oczekiwać, że ich utrata będzie zjawiskiem marginalnym. Tymczasem rzeczywistość pozostaje zaskakująco brutalna: dane giną – regularnie, przewidywalnie i często w najbardziej banalnych okolicznościach.
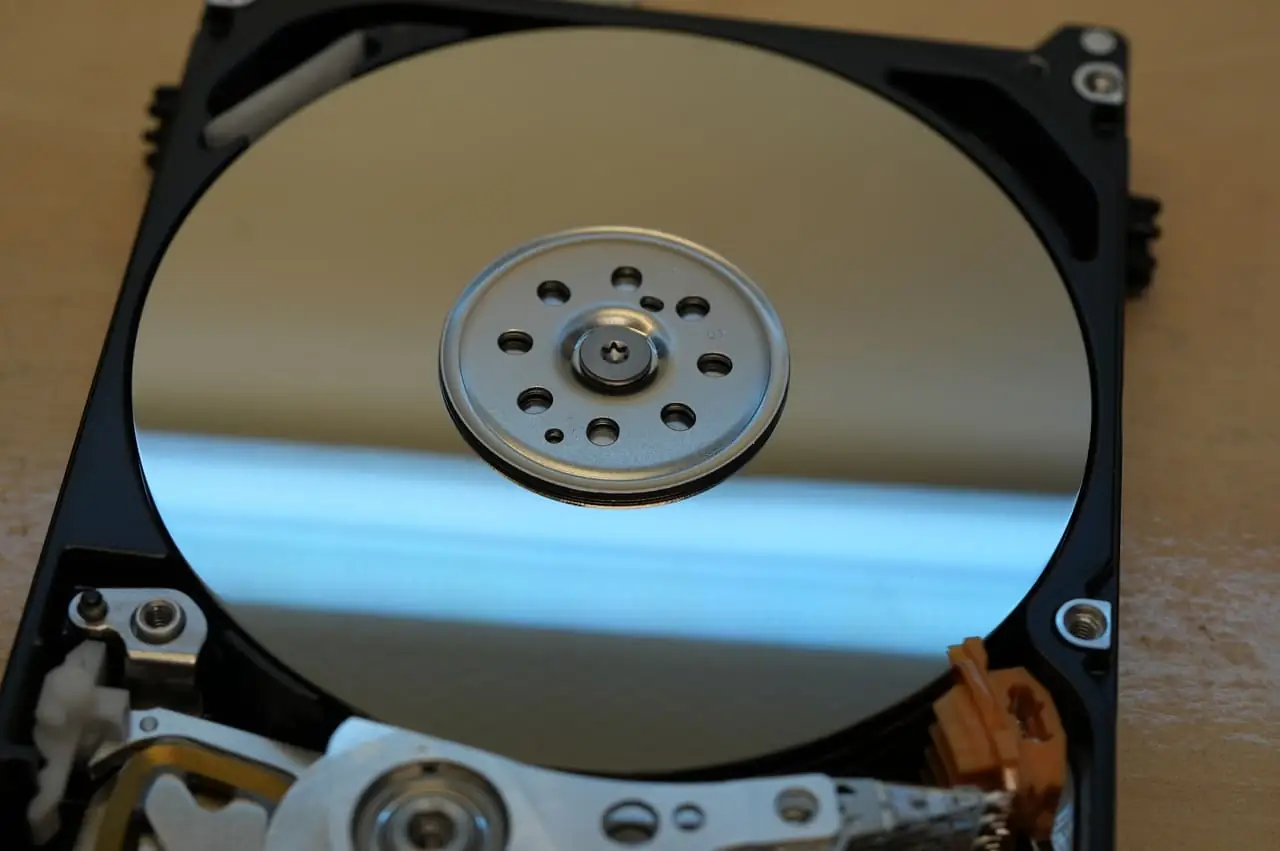
Co więcej, jak wynika z doświadczeń firm zajmujących się odzyskiwaniem danych jak Centrum Odzyskiwania Danych mega Serwis, nie dotyczy to wyłącznie użytkowników domowych. Przedsiębiorstwa, instytucje publiczne, a nawet wyspecjalizowane działy IT wciąż popełniają te same błędy.
Problem nie leży w braku technologii. Leży w złudnym poczuciu bezpieczeństwa.
Iluzja niezniszczalności
Dyski SSD miały być odporne na wstrząsy i awarie mechaniczne. Macierze RAID – gwarantem ciągłości pracy. Chmura – ostatecznym schronieniem dla danych. Każde z tych rozwiązań spełnia swoją rolę, ale żadne nie daje pełnej odporności na utratę informacji.
Najczęstszy błąd polega na utożsamianiu dostępności z bezpieczeństwem. To, że dane są dostępne „tu i teraz”, nie oznacza, że będą dostępne jutro.
RAID nie jest kopią zapasową. Synchronizacja z chmurą nie jest kopią zapasową. Nawet dwa identyczne dyski w komputerze nie są kopią zapasową, jeśli oba zawierają te same błędy.
Najczęstsze momenty utraty danych
Utrata danych rzadko jest wynikiem jednego spektakularnego zdarzenia. Zwykle to suma drobnych zaniedbań, które kumulują się w krytycznym momencie.
- Awarie sprzętowe – w najmniej odpowiednim czasie
Dyski twarde i SSD nie psują się „stopniowo” w sposób wygodny dla użytkownika. Często działają poprawnie aż do chwili, gdy przestają być dostępne. Co istotne, wiele awarii następuje w momentach wzmożonego obciążenia: podczas aktualizacji systemu, migracji danych czy pracy pod presją czasu. - Błędy ludzkie – najstarszy problem świata IT
Przypadkowe usunięcie danych, nadpisanie pliku, sformatowanie niewłaściwego nośnika – to scenariusze tak powszechne, że aż banalne. Paradoks polega na tym, że im większe doświadczenie użytkownika, tym większa skłonność do rutyny, a więc i pomyłek. - Aktualizacje i migracje
Zmiana systemu operacyjnego, aktualizacja firmware’u czy przenoszenie danych między środowiskami to momenty wysokiego ryzyka. Niezgodności, przerwane procesy, błędy oprogramowania – wszystko to może prowadzić do utraty integralności danych. - Ataki ransomware i incydenty bezpieczeństwa
Współczesne zagrożenia nie polegają już na kradzieży danych, lecz na ich blokowaniu. Ransomware skutecznie unieruchamia organizacje, a brak odpowiednich kopii zapasowych zamienia incydent w kryzys egzystencjalny. - Uszkodzenia logiczne i systemowe
System plików nie jest niezniszczalny. Błędy logiczne, uszkodzone struktury, przerwane zapisy – to wszystko może sprawić, że dane fizycznie istnieją, ale są niedostępne. - Zdarzenia losowe
Zalania, pożary, przepięcia, kradzieże. Choć wydają się rzadkie, ich skutki są całkowite i często nieodwracalne.
Kiedy tracimy dane najczęściej
Jeśli przyjrzeć się statystykom incydentów, wyraźnie widać pewne powtarzalne wzorce.
Najwięcej utrat danych następuje:
- podczas zmian – migracji, modernizacji infrastruktury, wdrożeń nowych systemów,
- w okresach intensywnej pracy – zamknięcia projektów, końcówki kwartałów,
- po zaniedbaniach – gdy kopie zapasowe nie były wykonywane lub testowane przez długi czas,
- w momentach nadmiernej pewności siebie – gdy użytkownik „wie, co robi” i pomija procedury.
To nie przypadek. To konsekwencja działania pod presją, skracania ścieżek i odkładania działań prewencyjnych na później.
Technologia kontra nawyki
Można zainwestować w najlepsze rozwiązania sprzętowe i programowe, a mimo to stracić dane. Dlaczego? Bo bezpieczeństwo danych to nie produkt, lecz proces.
Najczęściej zawodzi nie sprzęt, lecz:
- brak regularnych kopii zapasowych,
- brak testów odtwarzania danych,
- niewłaściwa konfiguracja systemów,
- brak procedur i świadomości użytkowników.
W praktyce oznacza to, że wiele organizacji posiada kopie zapasowe, których nigdy nie sprawdzono. A kopia, której nie można odtworzyć, jest iluzją bezpieczeństwa.
Paradoks nowoczesności
Im więcej danych generujemy, tym trudniej je chronić. Im bardziej polegamy na technologii, tym bardziej odczuwamy skutki jej zawodności.
Nowoczesne systemy są złożone, a ich złożoność zwiększa liczbę potencjalnych punktów awarii. Automatyzacja pomaga, ale jednocześnie oddala użytkownika od rzeczywistego zrozumienia procesów.
W efekcie wielu użytkowników nie wie:
- gdzie dokładnie znajdują się ich dane,
- jak są zabezpieczone,
- czy w ogóle istnieje ich aktualna kopia.
Wnioski, które ignorujemy
Największym problemem nie jest brak wiedzy. Jest nim ignorowanie wiedzy, którą już posiadamy.
Od lat powtarzane są te same zasady:
- dane należy archiwizować,
- kopie zapasowe powinny być odseparowane,
- proces odtwarzania musi być testowany,
- RAID nie zastępuje backupu.
Mimo to scenariusze utraty danych pozostają niezmienne.
Na koniec
Utrata danych nie jest pytaniem „czy”, lecz „kiedy”. To zdanie brzmi jak truizm, ale jego konsekwencje są bardzo konkretne. Każdy system, każda organizacja i każdy użytkownik prędzej czy później zetknie się z sytuacją krytyczną.
Różnica polega na tym, czy będzie to incydent, czy katastrofa.
Bo dane tracimy nie dlatego, że technologia zawodzi. Tracimy je dlatego, że zbyt często wierzymy, iż tym razem nic się nie stanie.


