Historia hakera, który szantażował firmę, żądając okupu za wykradzione dane klientów, skończyła się na policji. Jednak po sieci krąży zupełnie inna jej wersja. Według niej haker jest bohaterem, który na próżno próbował ostrzec dostawcę energii o braku odpowiednich zabezpieczeń danych. Jak się okazuje, nagrania rozmów z klientami rzeczywiście mógł pobrać każdy, kto odrobinę się na tym znał. Co na to Tauron?
Żądał 10 tys. zł okupu za dane klientów Taurona. Grożą mu 3 lata więzienia
Edison – pod takim pseudonimem ukrywał się haker, który miał szantażować jednego z największych dostawców energii w Polsce. Jak twierdził, znalazł się w posiadaniu nagrań rozmów z klientami firmy, zawierających wrażliwe dane, w tym osobowe. Do wycieku doszło w lipcu 2021 roku, o czym spółka informowała już wtedy.
Haker był gotów zwrócić pobrane nielegalnie dane, jednak nie za darmo. Od firmy zażądał okupu w wysokości 10 tys. zł. Zamiast sutego przelewu czekała go jednak wizyta policji. Teraz mężczyźnie grozi nawet do 3 lat pozbawienia wolności.
Historia tego, jak i dlaczego nagrania znalazły się na dysku twardym 37-letniego Mariusza B., okazała się być jednak znacznie bardziej skomplikowana, niż można się było początkowo spodziewać. Przede wszystkim dlatego, że każdy ma jej nieco inną wersję…
O ile Tauron zaciekle broni się przed tym, jakoby mieli stosować niewystarczające zabezpieczenia danych swoich klientów, o tyle policja mówi o próbie wyłudzenia środków na implanty zębów. Tymczasem internet ma jeszcze inne informacje. Użytkownicy dowodzą, że Edison jest prawdziwą ofiarą lekkomyślności spółki, która niefrasobliwie podchodzi do kwestii cyfrowego bezpieczeństwa.
Chcesz dowiedzieć się więcej o tym, jak pracuje się w Tauron Polska? Opinie GoWork.pl to najlepsze miejsce do wymiany doświadczeń!
Wyciek danych to nie cyberatak? „Tauron był tylko straszony”
Haker postanowił zresztą wypowiedzieć się osobiście, wysyłając list do redakcji serwisu Niebezpiecznik.pl. Choć początkowo nie chcieli wierzyć w jego autentyczność, dołączono do niego plik z zapisem nagrania jednej z rozmów. To właśnie te dane miały wyciec podczas „cyberataku”, o którym informował swoich klientów Tauron.
Ochrzczony przez specjalistów mianem „Edisona” autor listu w dość wulgarnych słowach opowiada swoją wersję historii. A ta mocno różni się od deklaracji giganta energetycznego. Haker miał nie tylko próbować pomóc spółce, ostrzegając ją przed brakiem odpowiednich zabezpieczeń ale i spotkać się z kompletnym lekceważeniem z ich strony. Aż do momentu, w którym podniósł kwotę żądania okupu, aby zwrócić uwagę spółki na problem.
Następni byli już policjanci, pukający do drzwi z nakazem zatrzymania. Według Edisona zaangażowanie funkcjonariuszy w tę historię świadczy tylko o braku kompetencji cyfrowych spółki i chęci zatuszowania problemu braku należytej ochrony danych jej klientów.
Jak twierdzi haker, dane mógł pobrać właściwie każdy, kto miał do czynienia z informatyką. Potwierdziła to redakcja Niebezpiecznik.pl, podkreślając, że serwer, na którym przechowywano zapisy nagrań rozmów z klientami, faktycznie udostępniał je bez żadnych zabezpieczeń. To właśnie dlatego pobranie blisko 200 GB danych, w tym 2 milionów unikatowych numerów telefonów, nie sprawiło Edisonowi większych trudności.
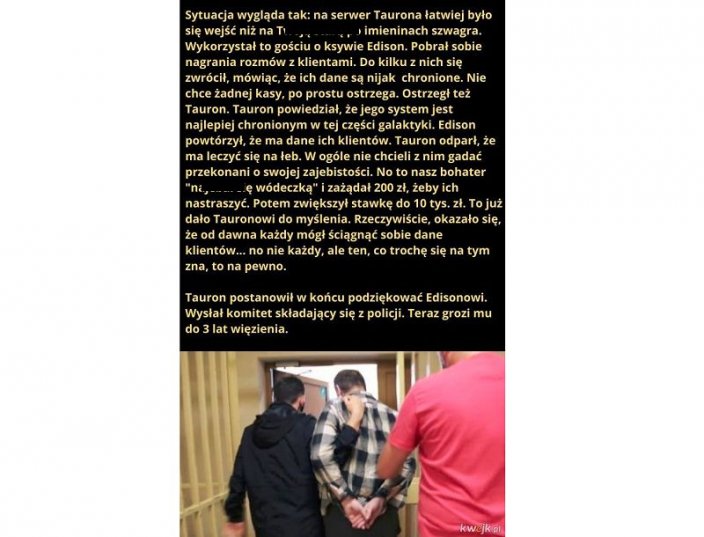
Miał za to kompletnie nie przewidzieć skali problemu. Zaskoczony tak dużą ilością danych, jaką udało mu się pobrać, miał nawet zadzwonić do kilku osób, których numery znalazły się w plikach. To również okazało się prawdą. Edison miał także próbować informować o zagrożeniu samego Taurona. Jego historia zaczęła szybko krążyć po sieci również w formie poniższego mema.
SPRAWDŹ TEŻ: VPN, czyli jak chronić się przed atakami hakerskimi podczas pracy zdalnej
Pieniądze chciał przeznaczyć na implanty zębów. Tauron nie dał się zaszantażować
Ostrzeżenia hakera miały jednak nie spotkać się ze zbyt ciepłym przyjęciem ze strony Taurona. Jeśli wierzyć opowieści autora listu, został najpierw wyśmiany, a potem posądzony o chorobę psychiczną. Nie zniechęciło go to jednak do prób zgłoszenia problemu „wyżej”. Najpierw napisał maila, potem próbował skontaktować się z odpowiednią osobą na czacie. Nic nie działało.
Zadziałały za to pieniądze – a konkretniej żądanie okupu w wysokości 10 tys. zł. Jak twierdzi Edison, początkowo miał próbować z niższą, bo dwustuzłotową kwotą. Ta miała jednak nie zwrócić uwagi spółki na zgłoszenie mężczyzny w wystarczającym stopniu.
Co na to wszystko funkcjonariusze, którzy dokonali zatrzymania „Edisona” Mariusza B.? Komentarza do sprawy dla RMF24 udzielił rzecznik Prokuratury Okręgowej w Krakowie prok. Janusz Hnatko. „Wszelkie plany podejrzanego spełzły ostatecznie na niczym, albowiem wkrótce został zatrzymany przez policję, która ujawniła w jego miejscu zamieszkania szereg elektronicznych nośników informacji, w tym między innymi dysk twardy ‘ukryty’ w jego spodenkach, będących jedynym elementem garderoby, w jakim go zastano” – tłumaczył okoliczności zatrzymania.
Jak dodawał, mężczyzna miał istotnie podbić stawkę okupu dopiero po braku pozytywnej reakcji Taurona na wcześniejsze żądania. Wyłudzone w ten sposób środki miał przeznaczyć na… implanty zębów.
Na razie zatrzymanemu postawiono zarzut stosowania groźby bezprawnej wobec firmy. Haker wolał dłużej nie kusić losu i przyznał się do zarzucanych mu czynów, tłumacząc się, że dane ściągnął „niechcący”.
Szukasz pracy w Szczecinie? Sprawdź najlepsze oferty na GoWork.pl!
Czy klienci Taurona są bezpieczni? „Skasowałem wszystkie dane”
O ile w zawiłościach tego, kto i dlaczego zaatakował lub nie serwery Taurona, czy też jego podwykonawców, można się naprawdę nieźle pogubić, o tyle najważniejsza pozostaje kwestia bezpieczeństwa klientów spółki, których dane wyciekły.
Jak zwracają uwagę specjaliści, nie wiadomo przecież, czy dostępu do danych, które wyciekły, nie mieli też inni hakerzy. To, jak łatwo było się do nich dostać, wręcz szokuje. Tauron nie chowa jednak głowy w piasek. Firma odniosła się do ostatnich wydarzeń, aby rozwiać kolejne wątpliwości związane ze sprawą.
31 lipca 2021 roku opublikowali na swojej stronie komunikat, w którym przyznają możliwość nieuprawnionego dostępu do nagrań rozmów. Podkreślają jednak, że z klientami prowadziła je nie sama spółka, a dwie firmy partnerskie działające na jej rzecz.
„Rozmowy te były zapisane na infrastrukturze technicznej partnerów zewnętrznych współpracujących z TAURONEM. Ci partnerzy nie mają dostępu do serwerów TAURONA i zapisanych na serwerach TAURONA danych klientów. Wszystkie dane klientów, przechowywane na serwerach TAURONA, są bezpieczne” – można przeczytać w oświadczeniu firmy.
Choć taki komunikat raczej nie uspokoi tych, których numery telefonów i inne dane wyciekły, próbował to za to zrobić sam zatrzymany. Haker w liście jasno stwierdza, że dane są bezpieczne, ponieważ zostały przez niego skasowane, bez zachowania żadnej kopii. Czy to jednak prawda? W tej historii trudno nie spodziewać się kolejnych zaskakujących zwrotów akcji!


Komentarze
rakowaty
O proszę, rzetelnie napisany post a nie kopiuj – wklej.